小山田裕哉
おやまだ・ゆうや
小山田裕哉の記事一覧
1984年生まれ、岩手県出身。日本大学芸術学部映画学科卒業後、映画業界、イベント業などを経て、フリーランスのライターとして執筆活動を始める。ビジネス・カルチャー・広告・書籍構成など、さまざまな媒体で執筆・編集活動を行っている。著書に「売らずに売る技術 高級ブランドに学ぶ安売りせずに売る秘密」(集英社)。季刊誌「tattva」(BOOTLEG)編集部員。
 古川俊治デジタル大臣は一連の事件に対し「自分の情報は自分で守るという意識を」と呼びかけた
ウソだろ、またかよ! タイムズカーの発表を皮切りに、9月下旬から企業の情報漏洩が相次いで発覚している。もはや流出してない人が珍しいくらいだ。なぜ今急増している? 連日の報道でまひしかけているけど、これってどのくらいヤバいことなの? そしてどう手を打つべき? 気になることを全部識者に聞いてきた!
* * *
「情報セキュリティ関連の記事を書き始めて20年になりますが、短期間でこれほどの規模の情報漏洩(ろうえい)事件が起こったのは初めての経験です」
そう語るのは、ITジャーナリストの三上 洋(よう)氏だ。実際、トレンドマイクロの調査によると、2026年に企業や自治体が公表した不正アクセスなどの被害は9月末の時点で600件に上り、過去最多ペースとなっている。しかも、今年は被害の大きいものが9月から10月にかけて連続している。
最初に大きな騒動になったのは9月25日に発覚した「タイムズカー」の個人情報流出。最大660万件中、約160万件に運転免許証の画像など本人確認書類が含まれていた。
当初こそ、日経新聞が同サービスを運営する「パーク24」の情報管理体制を社説で批判するなど、セキュリティの甘い企業が狙われたと思われていた。しかし、その後も大企業の個人情報流出は相次ぎ、もはや情報管理がずさんな一部の企業の問題ではなく、日本企業全体の問題ではないかという声も上がっている。
なぜ、日本企業で情報漏洩が頻発しているのか。三上氏は、こう指摘する。
「KADOKAWA、アスクル、アサヒビールなど、近年大企業へのサイバー攻撃は増加しています。その理由は主に3つあります」
 2025年9月、アサヒグループHDはサイバー攻撃を受けシステム障害が発生。犯行グループに身代金を払わなかったこともあり、復旧までに2ヵ月以上かかった
ひとつ目はAIの進化。攻撃が自動プログラムで行なわれるようになり、攻撃の量もスピードも著しく上がった。ふたつ目は日本企業が国際的な犯罪集団に狙われやすくなったこと。脅迫に対して身代金を支払うケースが多いと知られ、ターゲットにされやすくなっているという。
「そして3つ目は、デジタルトランスフォーメーション(DX)の浸透です。日本企業のIT化が進んだことで、結果的に社内システムへの侵入経路も増えてしまいました」
さらに10月13日には原因のひとつが判明した。国立研究開発法人情報通信研究機構(NICT)が解明した「A2B攻撃(App-to-Backend Attack)」だ。
「企業が提供するアンドロイドアプリを解析し、アプリと企業サーバーの通信のやりとりを調査。そこで見つかった脆弱性を攻撃するというもので、今回の事案で発覚した新しい手口です。
まだA2B攻撃の被害だと特定された事例はありませんが、タイムズカーや焼肉きんぐなど、アプリからの侵入が疑われるケースでは、この被害に該当する可能性が濃厚です。
今回、ここまで被害が広範になったのは、スマホアプリを提供している企業であれば、どこでもターゲットになりうるからです。つまり、スマホを通じた顧客サービスを提供する、ほとんどの企業が攻撃対象になります。
一連の事件ではランサムウエア攻撃(身代金要求型攻撃)などの被害もあることから、すべて解決というわけではありませんが、すでにNICTからは『国外からのアクセス制限』など企業向けの対策も発表されており、これで騒動はある程度収束に向かいそうです」
では、すでに流出した個人情報は今後、どういった犯罪に悪用される危険性があるのか。犯罪ジャーナリストの石原行雄氏がこう語る。
「メールアドレスの流出だけでもフィッシング詐欺に使われるリスクが考えられます。あるいはメールアカウントのログイン情報の流出なら、アカウントが乗っ取られてそこから仕事先や知人にウイルス入りのメールがばらまかれ、知らないうちに詐欺の踏み台にされるなんてこともありえます」
AIの進化も犯罪グループに有利に働いているという。
「今回は数百万件規模の流出が相次ぎました。以前なら犯人側も膨大な量のデータは専門家を雇ってふるい分けをしなければ使い物になりませんでしたが、今はデータの分類こそAIの得意分野です。犯罪グループの目的に合ったターゲット選びが高い精度で、しかも難なくできるようになっているわけです」
加えて今回は、運転免許証やパスポートの画像まで流出してしまっている。
「裏社会には『ニンベン師』という身分証の偽造を専門とする人間がいます。身分証の画像があれば、偽造は簡単です。流出した情報が彼らに渡れば、偽造身分証で携帯電話を契約し犯罪に悪用される、銀行口座を開設してマネーロンダリングや薬物や詐欺の売り上げの振込先に使われる、といったことが行なわれてしまいます」
しかし、こうした犯罪について、国も対策をしていなかったわけではない。27年4月の犯罪収益移転防止法の改正を機に、「オンライン契約で写真付き書類の画像を送信」「対面での身分証の目視確認」といった方法が原則禁止。マイナンバーカードや運転免許証に内蔵されたICチップの読み取りに本人確認の方式が完全移行する。
「しかし、ICチップは偽造が難しいから大丈夫かといえば、そんなことはありません。例えば、クレジットカードは以前からICチップの読み取りが主流ですが、アメリカではいまだに年間数万件もの詐欺被害が出ています。
ICチップだけを剥(は)がして、カードそのものは持ち主の財布に戻し、持ち主が気づく前に盗んだICチップを別のカードに貼り、犯罪に利用するという方法もある。つまり、ICチップ認証に変わっても、犯罪者は抜け道をいくらでも考え出すのです」
ネット銀行など、個人情報保護が厳重なウェブサービスでは2段階認証も普及している。しかし、それも犯罪グループは抜け道を見つけているようだ。組織犯罪に詳しい社会学者の廣末 登氏が、次のように解説する。
「ネット銀行にログインする際には、携帯電話にショートメッセージで2段階認証コードが送信されます。不正ログインをするためには、ターゲットの携帯電話が必要なわけです。
そこで犯罪グループは、SNSでターゲットと年齢や外見が近い人を闇バイトとして募集し、本人をかたって携帯ショップの窓口でSIMの再発行をさせる。その際に偽造身分証が利用されるのです」
この手法は「SIMスワップ」と呼ばれ、警察庁が警鐘を鳴らしている。
「SIMの再発行が完了すれば、本来の持ち主の携帯電話は圏外になります。しかしそれだけではただの不具合かと思ってしまい、事件に巻き込まれたとはすぐに気がつかない。
乗っ取られた携帯電話に送られてきた認証コードで口座内の預金が暗号資産の取引所に不正送金されるなどして、被害が発覚した頃にはどうしようもない。そういう事件が本当に起こっています」
この事件で悪用された口座番号やIDといった個人情報は、海外のダークウェブ(匿名性の高いインターネット空間)で購入された可能性が高いと指摘されている。
「こういう事件も日本でありました。オンラインゲームで知り合った14歳から16歳の中高生らが、海外のサイトで購入したIDとパスワードのリストを基に、AIを補助的に利用して作ったプログラムで携帯電話会社のシステムに不正ログイン。契約したeSIMを転売することで利益を得ていました。
高度な専門知識がなくても、個人情報のリストさえあれば、AIを使ってサイバー犯罪ができてしまうというわけです」
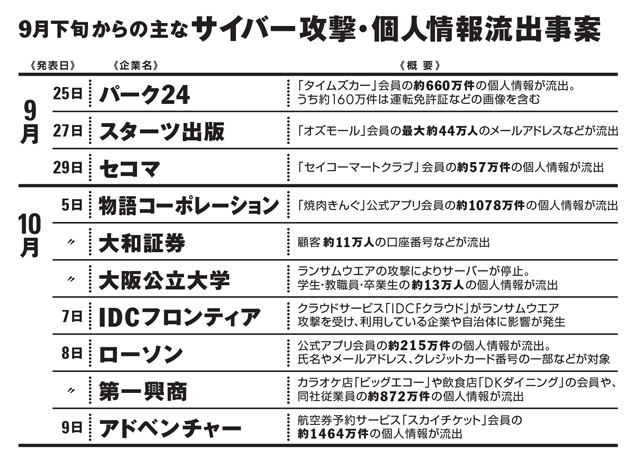 ※このほか、HISはこの発表ラッシュのタイミングで1年前の情報流出を報告した
残念ながら今月、楽天の会員情報とされるデータ約1億件超の販売告知が海外のサイバー犯罪サイトに投稿された(なお、楽天は10月6日に「楽天ドライブ」の1万5382アカウントの写真や文書が流出したと発表しているが、1億件のほうについては流出を否定している)。驚くべきは「全データで700ドル」という低価格である。
「個人情報そのものはコピーし放題で、実はそれほど価値はありません。本当の問題は、これほど個人情報は安いのに、多様な犯罪に悪用できてしまうことです。
裏社会にはもともと『名簿屋』がいて、一般人が小遣い稼ぎで会社などから持ち出した個人情報を買い取っていました。しかし、今では裏社会の名簿屋がいなくても、ネットで個人情報を簡単に、安く手に入れることができますから、犯罪グループにとってはますます犯罪がやりやすくなっています」
個人情報が漏洩したことで予測される被害は、詐欺だけではない。前出の石原氏は、東南アジアを拠点とする「トクリュウ(匿名・流動型犯罪グループ)」の犯罪に日本人が巻き込まれる最悪のケースについて、こう話す。
「昨年、福岡県の大学生ら数人が旅行先のカンボジアで行方不明になった事件がありました。ほかにも同様の失踪事件はいくつも発生しており、特殊詐欺の犯罪グループに拉致された可能性が指摘されています。そのきっかけは偽の海外旅行の当選や高収入ワークの誘いが多いようです。
このような事件は90年代からありました。海外旅行のモニター募集で誘い、知らぬ間に違法薬物の運び屋をさせられていたといったケースです。あるいは旅行で家を空けている間、違法な荷物の受け取り場所にされていたという事件もありました」
こうした事件のターゲット選びに個人情報が悪用される。
「例えば、ひとり暮らしの大学生なら事件の発覚に時間がかかるからと、ターゲットにされやすくなる。職業、婚姻歴、旅行歴など、手に入る情報が多ければ多いほど、どういう犯罪に巻き込めそうか見えてきます。詐欺に遭うだけでなく、知らぬ間に犯罪グループに引き込まれる可能性すらあるのです」
では、私たちはどういう対策をすればいいのか。前出の三上氏がこう語る。
「知らないアドレスからのメールは開かない、知らない電話番号からの連絡は検索してから出る、といった対策は当然として、意外と盲点なのが『郵送物を必ず確認すること』です。
もし銀行口座や携帯電話を勝手に契約されていたとしても、各社は必ず最終的な本人確認のために住所に契約書類を送ります。郵送物を盗ませる闇バイトもあるくらい重要なポイントなので、郵送物はため込まないようにしましょう」
送られてくるメールや郵送物の内容にも注意したい。
「情報漏洩をしてしまった企業の『おわびメール』や『おわびの手紙』を偽装した詐欺も増えています。『おわびとしてポイントを差し上げますので、ここにログインしてください』とフィッシングサイトに誘導するものです。必ず公式サイトでキャンペーンの有無、あるいはURLが正しいか確認しましょう」
しかし、いくら対策をしても不安は残ってしまう。
「これだけIT化が進んだ以上、個人情報流出を完璧に防ぐことはできません。しかも今回は全体で数千万件という規模です。漏洩の事実が確認されていなくても、『自分も流出しているもの』として自己防衛をしていくしかないでしょう。もはやネットを利用する以上は、ある種の諦めが必要になってくるのかもしれません。
いずれにせよ、徐々に一連の事件に関する原因究明も進んでいるので、企業側は早急に対策を講じてほしいと思います」
現状、攻撃側からの犯行声明はなく、不正アクセスの目的がわからないのが不気味なところ。今すぐに何かが起こらなくても、忘れた頃に魔の手が忍び寄るかもしれない。どうかご用心を!